
今天在找資料的時候,看到一則滿有意思的釣魚案例。
我原本以為,
如果有人要用 Email 騙我,
至少應該會附一個很奇怪的檔案。
例如:
檔名亂七八糟。
副檔名很可疑。
寄件內容也很奇怪。
但今天看到的案例讓我發現:
有時候最危險的地方,反而是它看起來太正常。
新聞連結 - 以圖片仿製Gmail附件預覽介面並用政府文件作為誘餌 - iThome
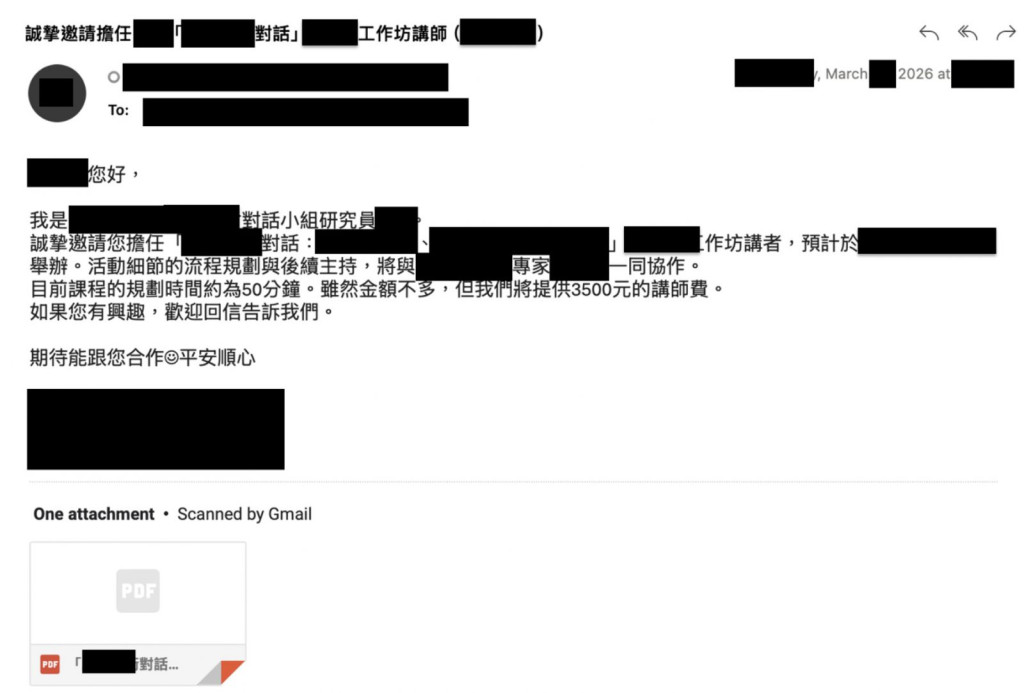
這次的攻擊會把 Email 裡原本應該是附件的位置,
做得很像我平常看到的 Gmail 附件預覽。
如果我沒有特別注意,
可能就會覺得:
「喔,有一個 PDF 附件。」
然後就直接點下去。
可是仔細看研究人員公布的分析後,我才發現,
那個「附件」其實根本不是真正的附件。
它只是把附件的外觀做出來。
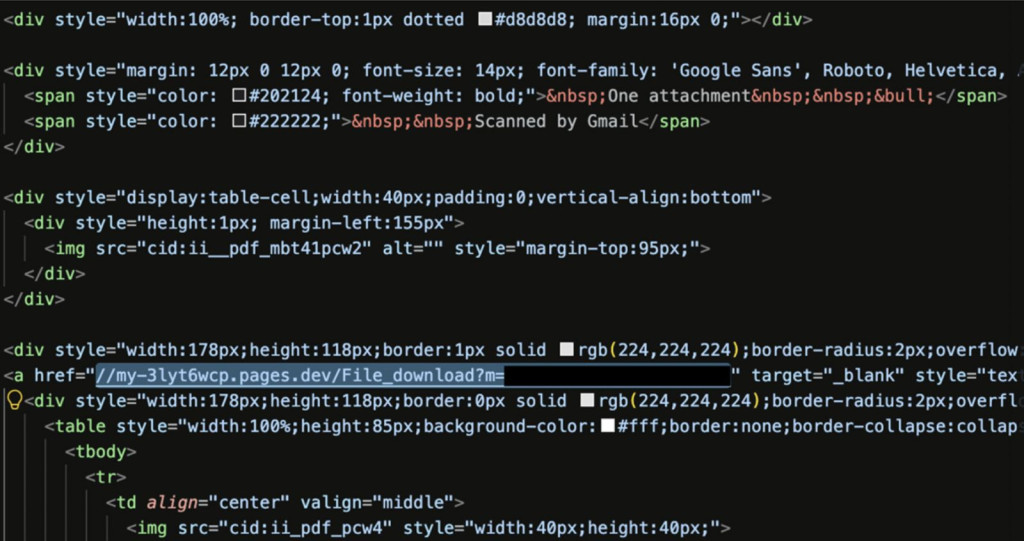
研究人員發現,攻擊者在郵件的 HTML 裡,用圖片去重現 Gmail 附件卡片的外觀,再把整個畫面包成一個可以點擊的連結。
所以我看到的是:
一個很像附件的東西
但我實際點到的卻是:
一個連到外部網站的連結。
這讓我想到一件事情。
以前我在判斷釣魚訊息的時候,
常常會想:
「它長得像不像真的?」
但如果攻擊者可以直接把「真的東西長什麼樣子」複製過來,
那只看外觀是不是就不太夠了?
前幾天在研究網址的時候,我有發現一件事情:
如果有人把真正的網址藏在短網址後面,
我看到的資訊就變少了。
今天這個案例有點像,
只是它藏起來的不是網址,
我現在開始覺得,
遇到 Email 裡的附件時,
不能只看「它長得像不像附件」。
還可以多想一件事情:
「我現在按下去,實際上會發生什麼?」
例如看到一個很像正常附件的東西,
我可以先停一下。
看看:
① 這是不是我預期會收到的檔案?
如果有人突然寄給我一份文件,
但我根本沒有和對方討論過這件事情,
那我就應該先想一下。
② 這個東西到底是附件,還是圖片做出來的介面?
因為如果畫面只是拿圖片把附件外觀做出來,
那我看到的「附件」其實只是一張圖片。
③ 點擊之後會去哪裡?
這個我覺得跟前幾天學的網址又連起來了。
以前我以為:
「只要看到熟悉的 Gmail 介面,就可以比較放心。」
現在反而覺得:
介面是可以被模仿的。
真正要看的還是連結目的地。
老師說,當滑鼠游標移動上去的時候可以注意看左下角的連結預覽是到哪
這個功能叫做 狀態列網址預覽(Status Bar URL Preview)在主流瀏覽器大部分都有


 iThome鐵人賽
 看影片追技術